 Inspecciona. Compara. Documenta.Proyecto personal · Prototipo de escritorioRevisión por gravedadVisualiza y prioriza qué revisar.Análisis localCorre en tu propio entorno.Evidencias organizadasExporta y documenta hallazgos.Datos de ejemploResultados ficticios para demostrar el prototipo.
Encuentra los indicios.Entiende los riesgos.
Auditoría de resources y apoyo a la revisión de bases FiveM.
Una aplicación de escritorio que recorre bases de servidores de GTA RP buscando indicios, compara versiones, vigila la integridad de los archivos y genera el informe.Revisa bases de GTA RP en busca de indicios y genera el informe.
- Tauri 2.10
- Rust 2021
- React 19.2
- TypeScript 5.9
- Vite 6.4
- SQLx 0.8
- Recharts 2.15
 Inspecciona. Compara. Documenta.Proyecto personal · Prototipo de escritorioRevisión por gravedadVisualiza y prioriza qué revisar.Análisis localCorre en tu propio entorno.Evidencias organizadasExporta y documenta hallazgos.Datos de ejemploResultados ficticios para demostrar el prototipo.
Encuentra los indicios.Entiende los riesgos.
Auditoría de resources y apoyo a la revisión de bases FiveM.
- Tauri 2.10
- Rust 2021
- React 19.2
- TypeScript 5.9
- Vite 6.4
- SQLx 0.8
- Recharts 2.15
Una aplicación de escritorio que recorre bases de servidores de GTA RP buscando indicios, compara versiones, vigila la integridad de los archivos y genera el informe.Revisa bases de GTA RP en busca de indicios y genera el informe.
- Tauri 2.10
- Rust 2021
- React 19.2
- TypeScript 5.9
- Vite 6.4
- SQLx 0.8
- Recharts 2.15
La revisión
Mil archivos, qué mirar primero.
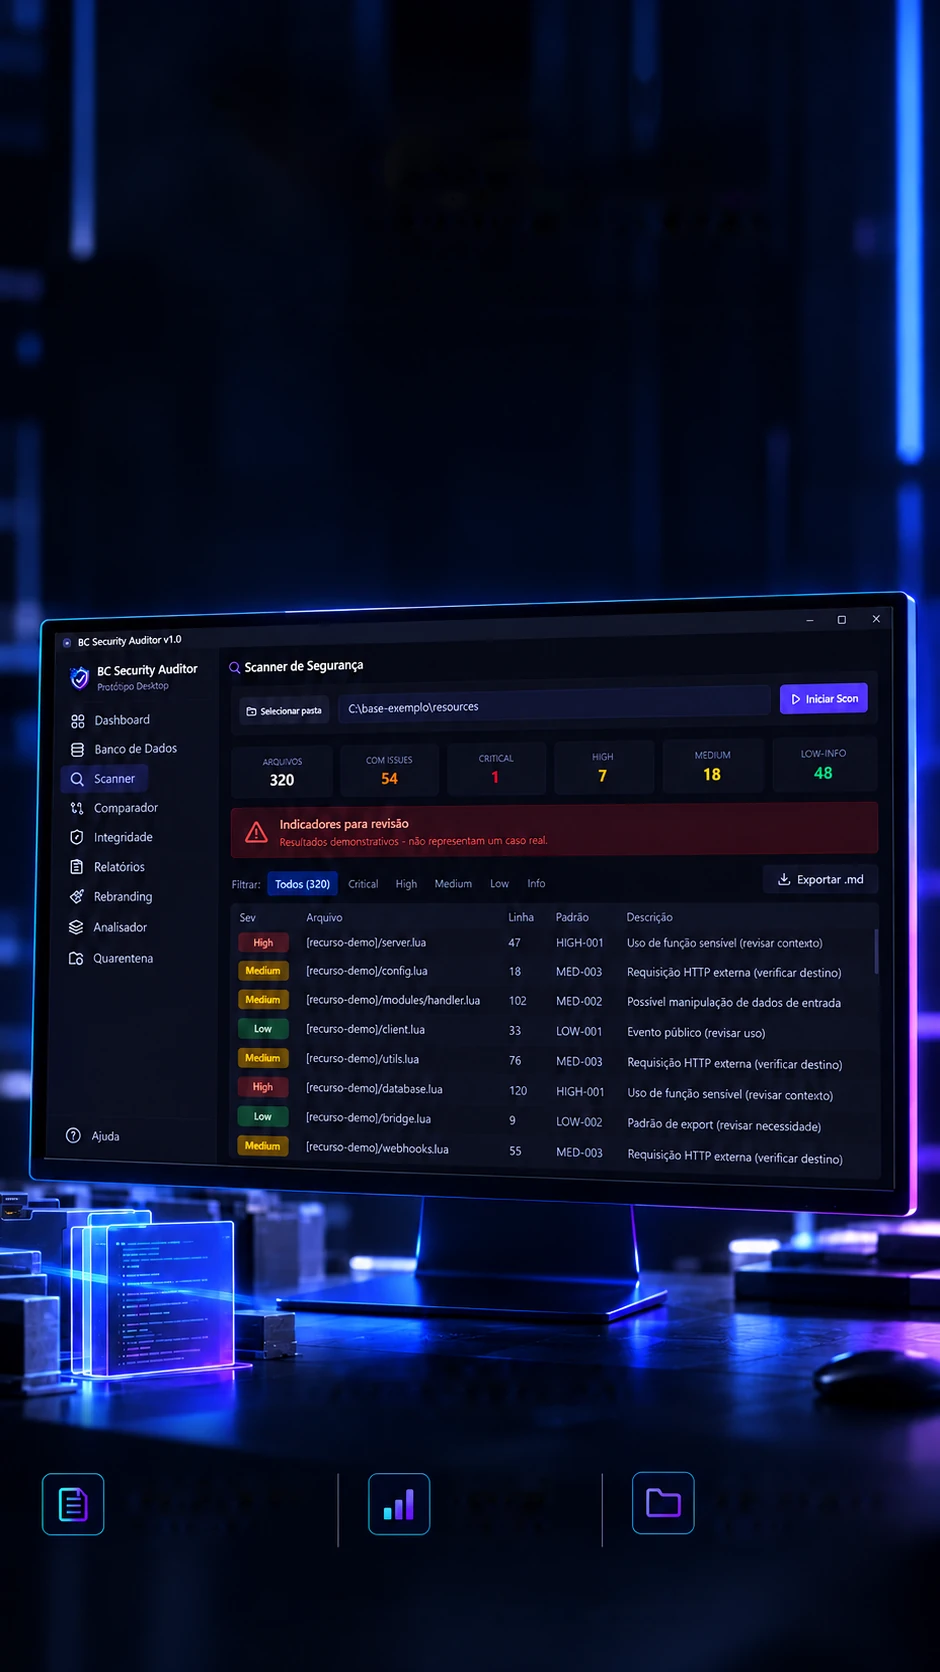
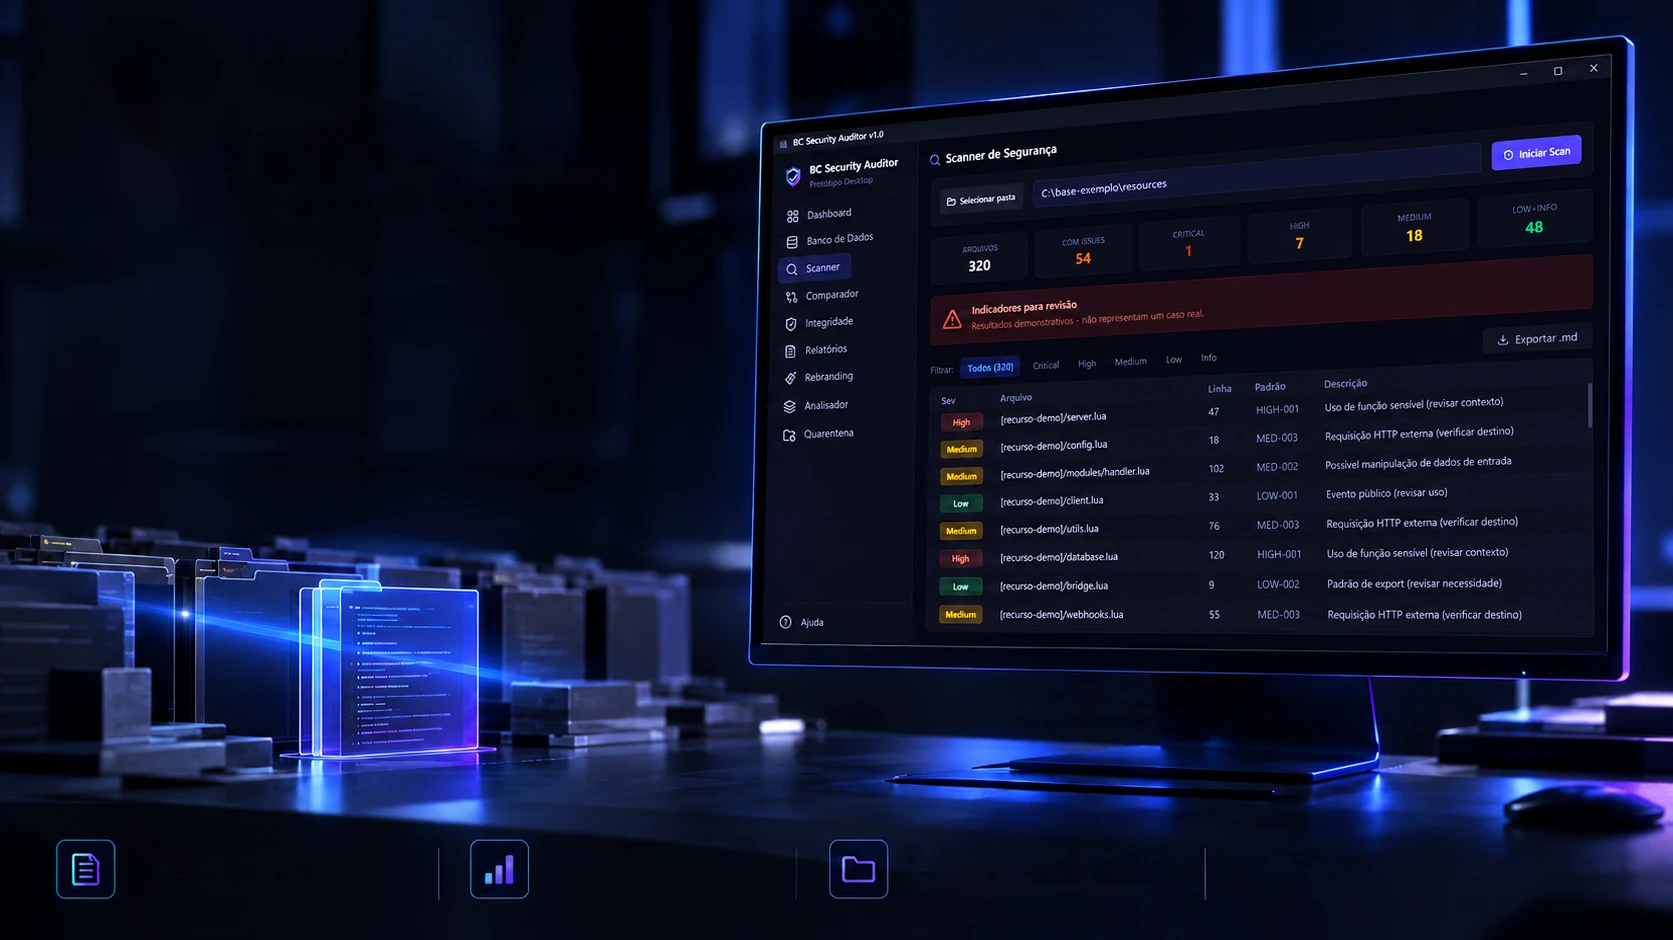
Quien compra o hereda una base de servidor recibe cientos de scripts de autores distintos, y no se puede leer todo a mano. El auditor recorre la carpeta, señala lo que parece sospechoso y pone lo más grave arriba. Este escaneo es de mentira, pero funciona como el de verdad: filtra por gravedad y haz clic en un hallazgo para ver el porqué.
- Archivos
- 320
- Con hallazgos
- 10
- Crítico
- 1
- Alto
- 2
- Medio
- 3
- Bajo
- 2
Indicios para revisar, resultados de demostración, no es un caso real. · escaneo en 1,8 s
Proyecto personal · Prototipo
¿Qué cambió en tu base?
Comparación de carpetas e integridad SHA-256 para apoyar la investigación.
NuevosCambiadosEliminadosPantallas de ejemploComparación antes/despuésIdentifica lo que se agregó,cambió o eliminó.Línea base SHA-256Vigila la integridad de los
archivos con el tiempo.Revisión de cambiosMás contexto para una
investigación eficiente.
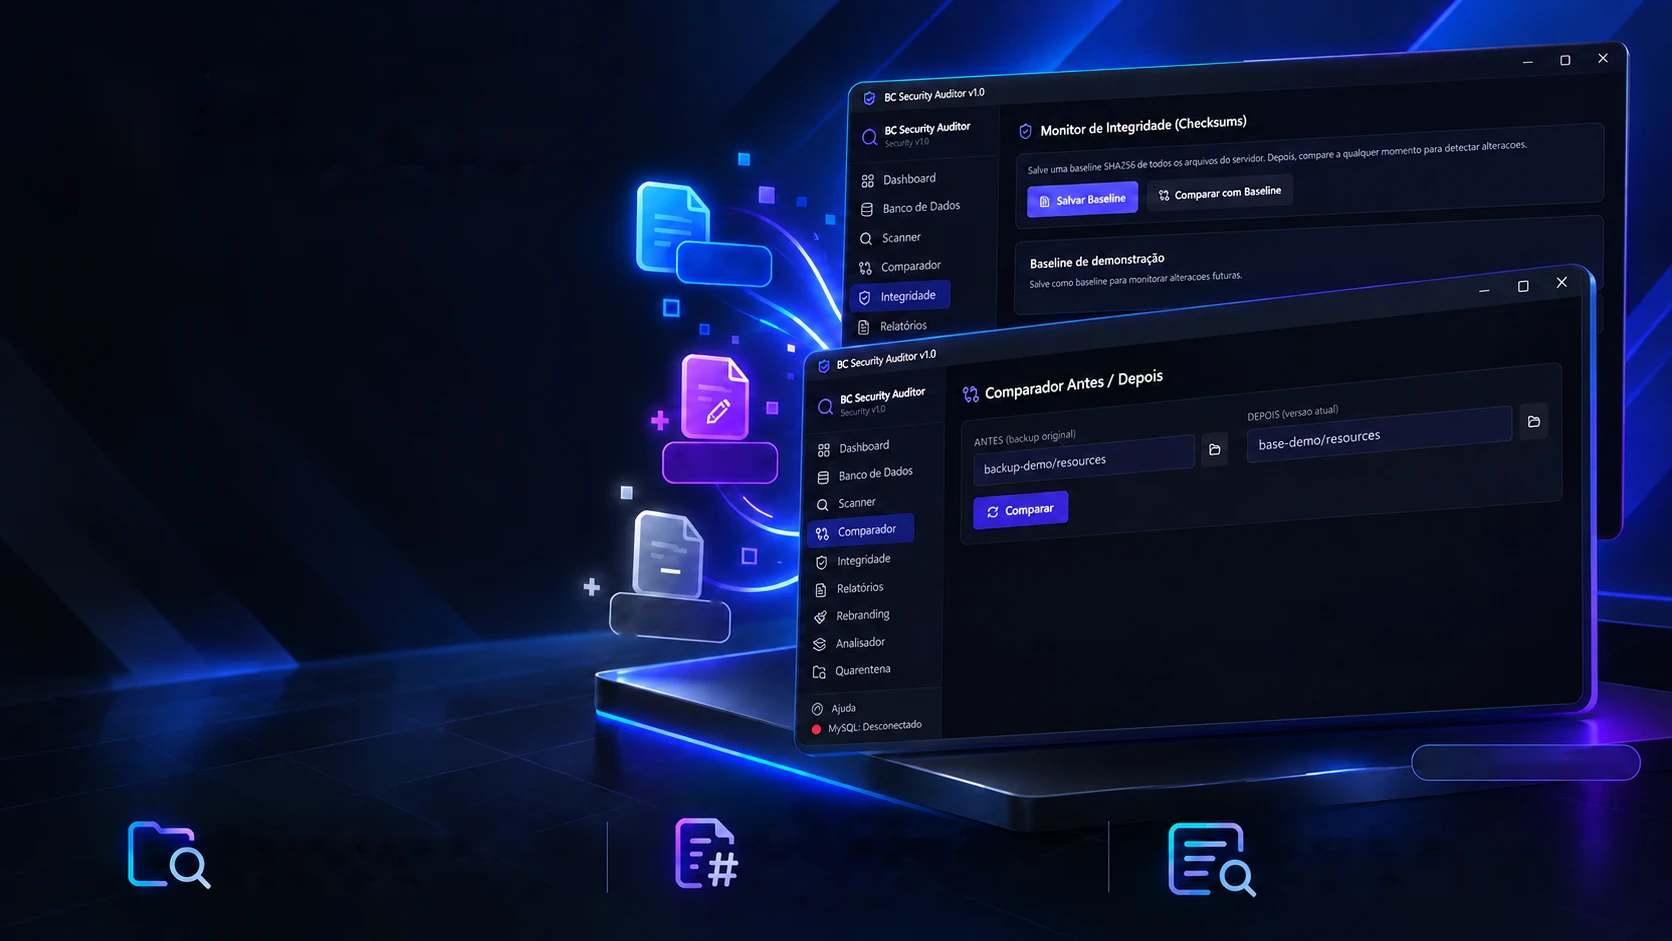
¿Instalaste un script nuevo y algo raro empezó a pasar? El comparador pone la copia de antes al lado de la base de ahora y dice, archivo por archivo, qué entró, qué cambió y qué desapareció. Aquí las dos carpetas son de ejemplo, pero la huella de cada archivo se calcula de verdad. Haz clic en comparar y toca o pasa el mouse por un archivo.
Antesbackup-demo/resources
Despuésbase-demo/resources
Huella digitalToca o pasa el mouse por un archivo para ver las dos huellas.
La integridad
Cambia una letra, cambia la huella entera.
Un archivo puede ser reemplazado sin que nadie lo note, por fuera parece el mismo. Por eso el auditor guarda la huella digital (SHA-256) de cada archivo de la base, la línea base, y compara después. Pruébalo aquí: cambia cualquier cosa en el archivo, hasta un espacio, y mira cuántos caracteres de la huella cambian.
server/config.lua
Huella digital SHA-256
Calculando…
La huella se calcula ahora, en tu navegador, con el mismo SHA-256 que la aplicación usa en Rust. Nada sale de la página.
El rebranding
Cambiar el nombre de la ciudad sin perder nada.
Una base comprada suele venir con el nombre de la ciudad anterior repartido en comentarios, patentes, direcciones y permisos. El auditor encuentra cada aparición, dice de qué tipo es y, antes de grabar, guarda una copia del archivo. Si algo sale mal, vuelve atrás. Sigue los tres pasos.
Empieza buscando el nombre anterior.
server/config.luaAurora → Horizonte
-- Aurora RP · configuração principalConfig.Nome = "Aurora RP"Config.Site = "https://aurora-rp.exemplo"Config.Placa = "AURORA"Config.Grupo = "aurora.admin"local servidor = "aurora"Config.MaxJogadores = 64
Copia de seguridad
La copia aparece aquí antes de cualquier grabación.
Como en la aplicación, el cambio vale para el archivo entero e ignora mayúsculas, por eso la copia va primero. Nombres de ciudad de ejemplo.
Proyecto personal · Prototipo
De la sospecha a la documentación.
Hallazgos organizados en informes para orientar la revisión técnica.
Informes Markdown y JSONExporta los hallazgos en el formato idealpara compartir y documentar.Copia de evidenciasFragmentos de código e información
organizada para análisis.Consulta a MySQLLista las tablas y columnas de la base,
sin cambiar nada.Una herramienta propia para centralizar la auditoría de bases FiveM.Prototipo avanzadoPantalla de ejemplo
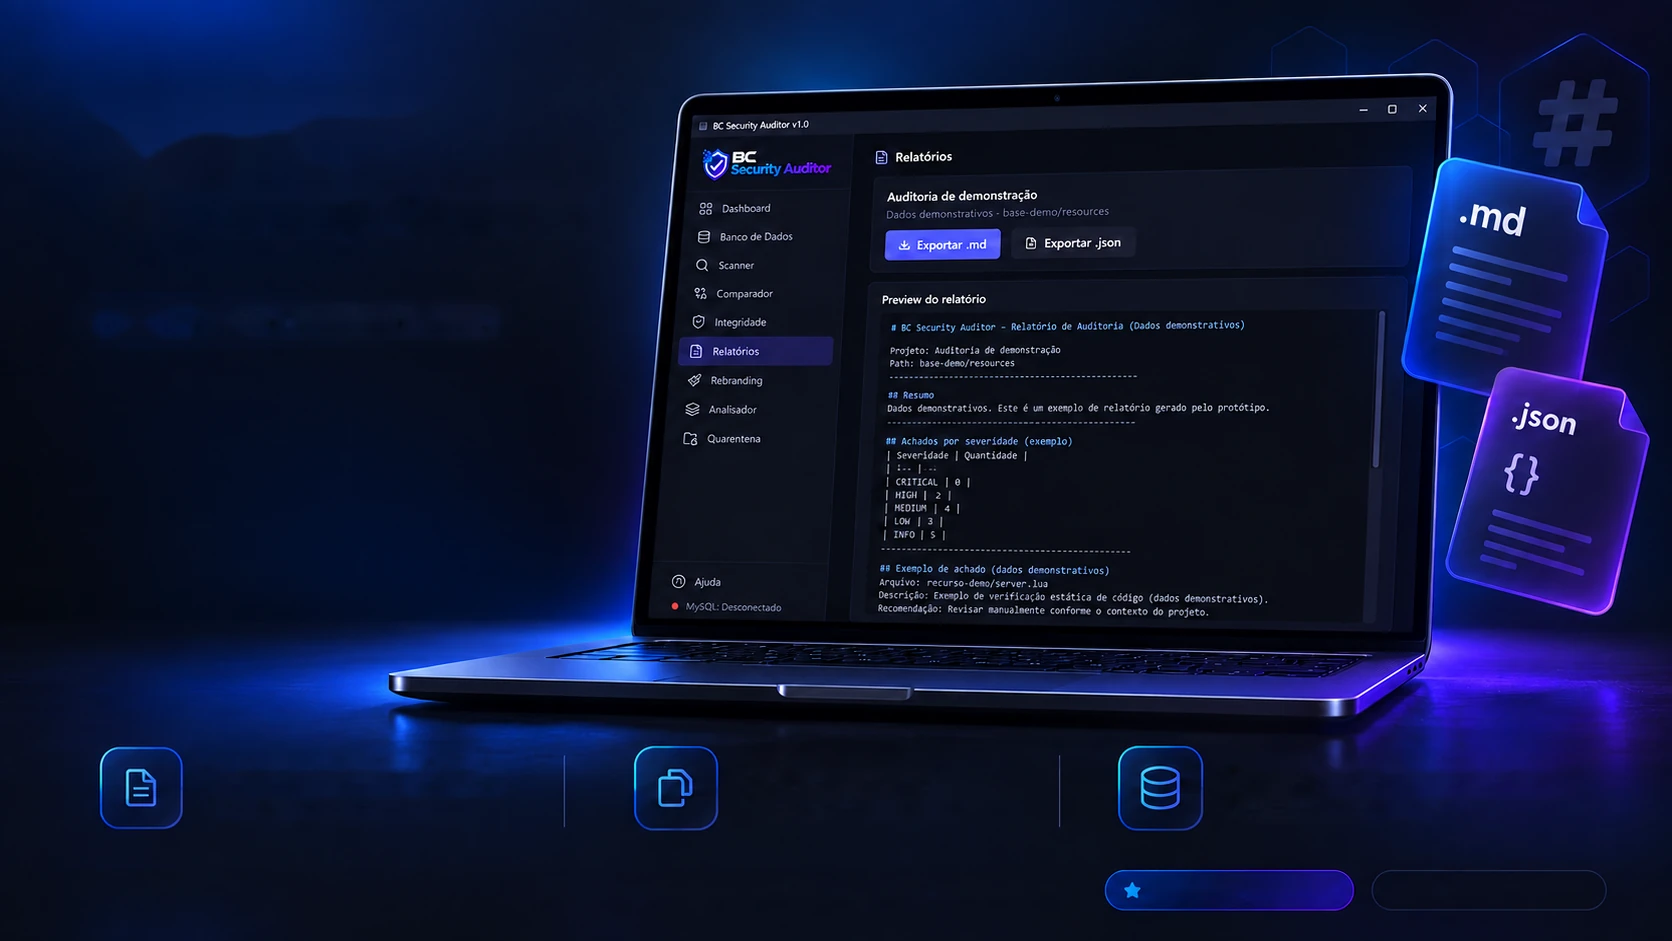
Encontrar el problema es la mitad del trabajo; la otra mitad es explicarlo al dueño de la ciudad o al equipo. El informe junta el resumen, el conteo por gravedad y cada hallazgo con qué hacer, en Markdown para leer y en JSON para otras herramientas. Este es de ejemplo: elige el formato y míralo salir de la impresora.
# BC Security Auditor, Informe de auditoría > Datos de demostración, no representan un caso real. - **Proyecto:** Auditoría de demostración- **Carpeta:** base-demo/resources- **Fecha:** 2026-10-16 10:30- **Archivos leídos:** 320 · **con hallazgos:** 10 ## Hallazgos por gravedad | Gravedad | Cantidad ||:--|--:|| CRITICAL | 1 || HIGH | 2 || MEDIUM | 3 || LOW | 2 || INFO | 2 | ## Hallazgos ### [CRITICAL] recurso-demo/server/loader.lua, L88REGLA-DEMO-01: código traído de afuera y ejecutado**Recomendación:** quitar la línea e investigar el origen ### [HIGH] recurso-demo/server/utils.lua, L214ENTROPÍA: texto mezclado en variable local**Recomendación:** decodificarlo en un entorno aparte ### [MEDIUM] loja-demo/server/webhooks.lua, L55REGLA-DEMO-02: webhook enviando datos hacia afuera**Recomendación:** revisar qué datos van en el envío El informe de verdad guarda fragmentos de código; antes de compartirlo, revisa que no haya contraseñas en ellos.
Los límites
Lo que hace y lo que no promete.
Una herramienta de seguridad que promete de más es peligrosa: da una falsa sensación de protección. Así que aquí va, con franqueza, lo que el auditor hace y lo que no hace (o todavía no hace).
Lo que hace
Señala indicios para revisar
Clasifica lo que encontró por gravedad, con el archivo y la línea.
Corre en tu computadora
La base se lee en tu máquina; no hace falta subirla a ningún lado.
Compara y vigila cambios
Con la huella digital SHA-256 de cada archivo.
Copia antes de tocar
El rebranding guarda una copia de cada archivo antes de grabar.
Documenta
Informe en Markdown o en JSON, con qué hacer en cada hallazgo.
Lo que no hace
No garantiza una base limpia
Las reglas señalan sospechas; quien decide es la revisión de una persona.
El acierto todavía no se midió
La tasa de aciertos y de falsas alarmas no se probó en una base real.
No muestra las reglas
Los patrones de detección quedan fuera de esta página a propósito: enseñarían a esconderse.
Todavía no tiene instalador
Es un prototipo: la aplicación todavía no fue empaquetada para instalar.
La base depende de la cuenta
La aplicación solo lista tablas y columnas; quien garantiza "solo lectura" es el permiso de la cuenta de MySQL.
Proyecto personal, en prototipo. Todo en esta página usa datos de demostración.
- 41 + 1
- reglas de detección, más una de entropía
- 30
- comandos en el motor en Rust
- 9
- módulos en pantalla
- 9
- tipos de archivo leídos
Las tecnologías
De qué está hecho, pieza por pieza
Una aplicación de escritorio que corre en la máquina de quien audita: la pantalla en React y el motor en Rust, sin servidor en el medio. Elige una pieza para ver qué hace aquí y en qué archivo está.
16tecnologías, en 4 capas
Aplicación
Pantalla
Motor
Datos
Las pantallas
Las pruebas, lacradas.
La aplicación por dentro, tal como es: oscura, con los módulos a la izquierda. Toca o pasa el mouse por un sobre para romper el lacre y haz clic para ver la pantalla grande.
La guía de uso, paso a paso
El escáner, listo para escanear
El resultado de un escaneo
El comparador antes y después
El monitor de integridad
El informe de la auditoría
Pantallas reales del prototipo. Las rutas, los nombres de scripts y los datos de conexión fueron difuminados.
 GTA RP: scripts y herramientasBlackout Store